虚拟化及云环境下数据库审计技术探讨
虚拟化及云环境下数据库审计技术探讨
随着云计算与虚拟化技术的快速发展,越来越多的企业选择将数据库部署在虚拟化平台或云环境中,以获取弹性计算、资源池共享、快速部署和成本优化等优势。技术的演进也带来了新的安全挑战:在虚拟化及云环境中,数据库作为核心数据资产的载体,其访问路径更加复杂,边界更加模糊,传统的数据库审计手段在部署方式、监控范围、数据采集能力等方面表现出明显的不足。如何在虚拟化及云环境下实施有效的数据库审计,成为安全从业者关注的重要课题。
一、虚拟化及云环境给数据库审计带来的挑战
在传统的物理机架构中,数据库通常运行在独立的服务器上,审计系统可以通过旁路镜像、代理插件或本地日志采集等方式获得完整的访问流量与操作记录。而在虚拟化及云环境下,情况发生了显著变化。
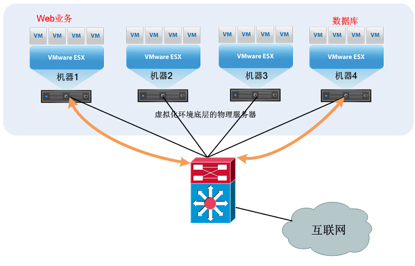
网络流量的可见性下降。在虚拟化平台内部,虚拟机之间的通信往往通过虚拟交换机完成,不经过物理网络设备,导致传统基于物理镜像的审计手段无法捕获虚拟机之间的数据库访问流量。
多租户环境带来审计隔离难题。在公有云或行业云中,多个租户可能共享同一套物理资源,数据库实例以服务形式提供。审计系统既要满足每个租户独立审计的需求,又不能越权访问其他租户的数据,这对审计架构的隔离性和权限控制提出了更高要求。
第三,动态迁移与弹性伸缩增加了审计跟踪难度。虚拟机可以在不同宿主机之间迁移,数据库实例可能随业务负载动态创建或销毁。审计系统需要能够自动感知这些变化,动态调整审计策略,否则会出现审计盲区。
第四,云服务商与租户之间的责任边界问题。在IaaS、PaaS、SaaS等不同服务模式下,数据库审计的责任主体可能不同。租户往往无法直接接触底层物理设施,需要依赖云服务商提供审计接口或日志服务,这也影响了审计的独立性和完整性。
二、虚拟化及云环境下数据库审计的关键技术
为了应对上述挑战,业界发展出多种适应虚拟化及云环境的数据库审计技术,主要包括以下几个方向。
- 虚拟化层流量采集技术
针对虚拟机内部流量不可见的问题,可以通过虚拟交换机镜像、虚拟机内嵌流量采集代理或Hypervisor层监控等方式获取数据库访问流量。例如,在VMware环境中可利用vSphere Distributed Switch的端口镜像功能;在KVM环境中可通过Open vSwitch的镜像端口或流表实现流量复制。这些技术能够在虚拟化层面实现对数据库流量的捕获,为审计分析提供数据基础。
- 数据库协议解析与深度分析
数据库审计的核心在于对数据库协议报文的解析。在云环境中,审计系统需要支持多种数据库协议,如Oracle TNS、MySQL协议、PostgreSQL协议、SQL Server TDS等,并能从中提取完整的SQL语句、执行结果、响应时间、返回行数等信息。通过深度解析,可以识别出高危操作,例如批量删除、敏感表全表查询、权限变更等,并根据预置策略进行告警。
- 云原生审计与日志服务集成
主流云服务商均提供了数据库审计或日志服务,如阿里云数据库审计、AWS CloudTrail、Azure SQL Auditing等。这些服务通常以云原生方式提供,可直接采集RDS实例的访问日志和操作记录。企业可以将云服务商提供的审计日志与自建审计平台进行集成,形成统一的审计视图。也可利用云函数、消息队列等服务实现审计数据的实时采集与转发。
- 多租户审计隔离技术
在多租户环境中,审计系统必须支持基于租户的隔离机制。常见做法包括:为每个租户分配独立的审计存储空间、采用加密与访问控制手段保证租户数据不被其他租户访问、通过标签或元数据区分不同租户的审计记录。在SaaS模式下,云服务商应向租户提供独立的审计日志查询接口,确保租户对自身数据库操作的可审计性。
- 动态策略与自动化响应
云环境中数据库实例变化频繁,审计系统需要具备动态策略管理能力。例如,当检测到新的数据库实例上线时,自动下发审计策略;当虚拟机迁移时,自动跟随迁移审计探针。审计系统可与云平台的安管中心联动,在发现高危操作时自动触发阻断、告警或工单流程,实现自动化响应。
三、部署模式探讨
在虚拟化及云环境下,数据库审计的部署模式主要有以下几种。
- 虚拟化审计一体机模式
将审计系统以虚拟机形式部署在虚拟化平台中,通过虚拟交换机镜像口获取数据库流量。该模式适用于私有云或企业虚拟化环境,部署灵活,成本较低,但对虚拟化平台的流量镜像能力有依赖。
- 宿主机代理模式
在数据库所在宿主机上安装轻量级审计代理,通过Hypervisor层或系统调用层捕获数据库访问行为。该模式可深入到操作系统层面,获取更丰富的上下文信息,但需要考虑代理对宿主机性能的影响以及跨平台兼容性。
- 云服务集成模式
直接采用云服务商提供的数据库审计服务,或将自建审计系统与云日志服务对接。该模式运维简单,适合公有云环境,但审计数据的自主可控性相对较弱,且可能产生额外费用。
- 混合审计模式
结合旁路镜像与代理采集,在虚拟化层和数据库层同时部署审计能力,互为补充。该模式可提高审计的完整性和可靠性,适合对安全要求较高的场景,但部署和运维复杂度也相应增加。
四、实践建议
在虚拟化及云环境下实施数据库审计,建议从以下几个方面着手:
第一,明确审计目标与合规要求。根据等保2.0、GDPR、行业监管等要求,确定需要审计的数据库范围、审计字段和留存周期。
第二,评估环境特性与审计手段的匹配度。对于私有云环境,优先考虑虚拟化层流量采集与代理结合的方式;对于公有云环境,可充分利用云原生审计服务,并辅以自建审计能力。
第三,重视审计数据的独立存储与保护。审计记录本身也是敏感数据,应加密存储、严格访问控制,并确保审计系统与数据库系统之间的权限隔离。
第四,建立动态审计策略与持续监控机制。随着业务和云环境的变化,定期评审和调整审计策略,避免出现审计盲区。
第五,加强与云服务商的安全责任共担沟通。明确双方在数据库审计方面的职责边界,确保租户能够获得必要的审计日志和接口支持。
五、
虚拟化及云环境为数据库审计带来了可见性、隔离性、动态性和责任边界等方面的挑战,但也推动了审计技术的创新与发展。通过虚拟化层流量采集、协议深度解析、云原生日志集成、多租户隔离和自动化响应等技术手段,结合合理的部署模式与实践策略,可以在虚拟化及云环境中构建有效的数据库审计体系。随着云原生数据库和Serverless架构的普及,数据库审计技术还将持续演进,向更智能、更自动化、更适应云环境的方向发展。
如若转载,请注明出处:http://www.scdpszkj.com/product/43.html
更新时间:2026-11-01 19:38:08